بقلم: المهندس صهيب الجراح | Principal Cyber Security Engineer
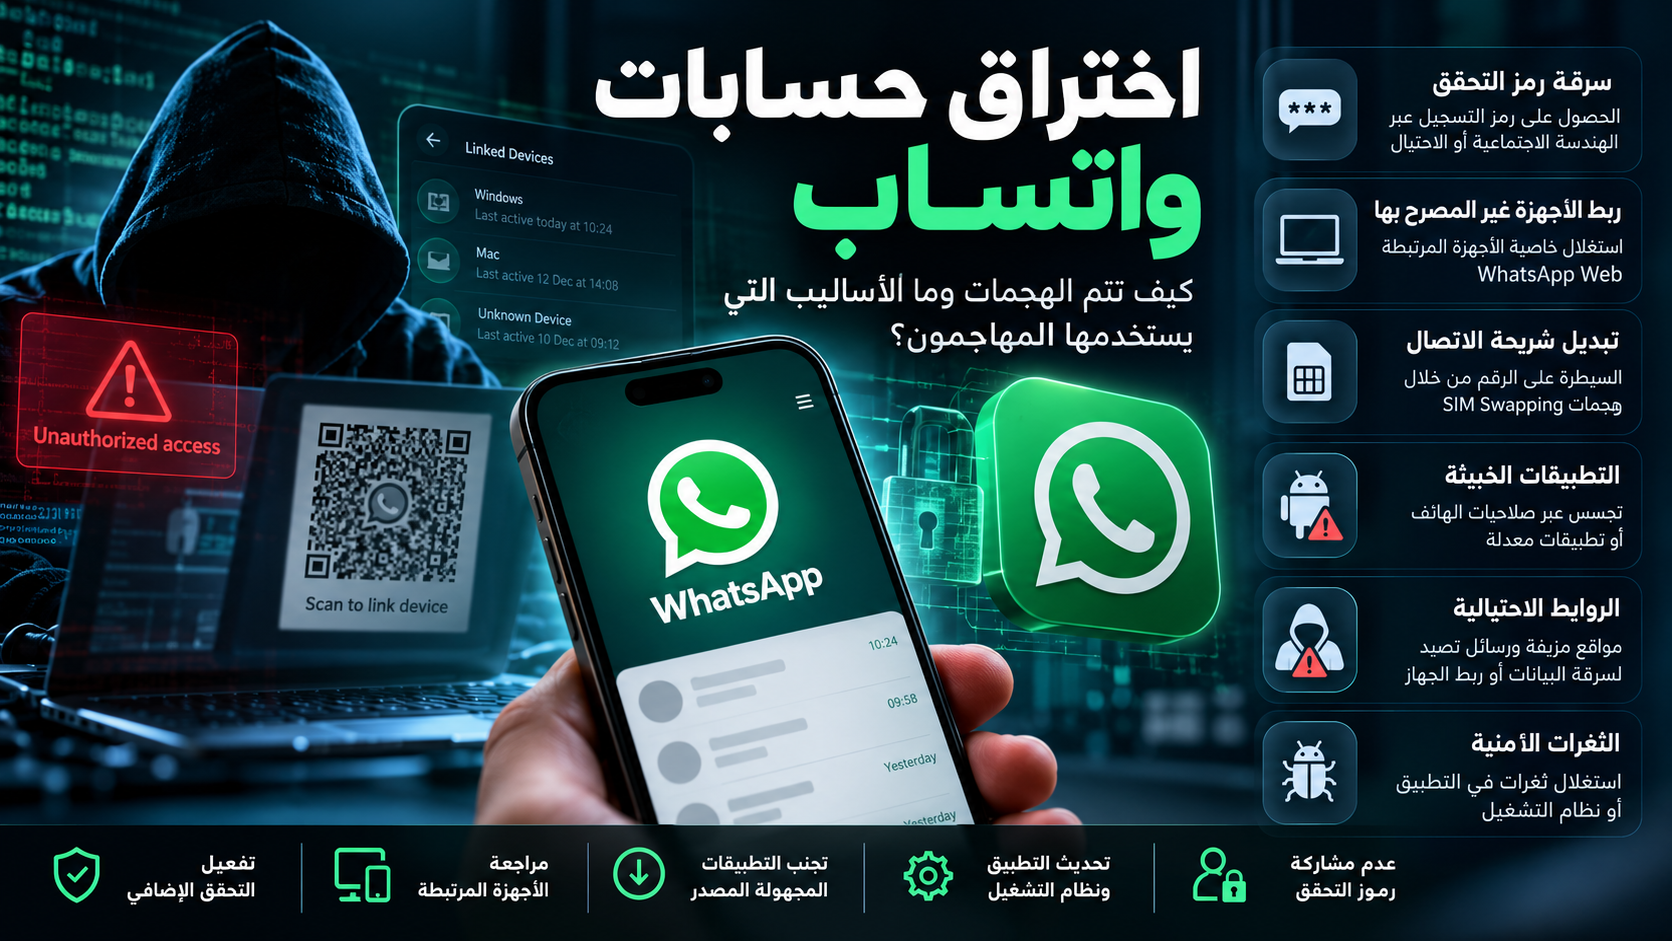
أصبح تطبيق واتساب (WhatsApp) أحد أهم وسائل التواصل الشخصي والمهني، حيث يعتمد عليه الأفراد والمؤسسات في تبادل الرسائل والملفات والمعلومات الحساسة. ومع هذا الانتشار الواسع، أصبح التطبيق هدفاً لعمليات الاحتيال والاستيلاء على الحسابات والتجسس الإلكتروني، سواء من خلال استغلال المستخدم أو اختراق الجهاز أو استغلال ثغرات برمجية.
ورغم اعتماد واتساب على التشفير التام بين الطرفين (End-to-End Encryption)، فإن هذا التشفير لا يعني استحالة اختراق الحساب أو الاطلاع على محتواه. فالمهاجم قد لا يحتاج إلى كسر التشفير أصلاً، بل قد يستهدف الهاتف الذي يستقبل الرسائل، أو يسيطر على عملية تسجيل الحساب، أو يخدع المستخدم لربط جهاز غير مصرح به.
ولفهم المخاطر بصورة صحيحة، يجب التمييز بين ثلاثة سيناريوهات مختلفة: الاستيلاء على حساب واتساب، والوصول غير المصرح به إلى جلساته، واختراق الهاتف الذي يعمل عليه التطبيق.
أولاً: هل يمكن اختراق واتساب رغم التشفير التام؟
يعتمد واتساب على آليات تشفير تهدف إلى حماية محتوى الرسائل والمكالمات أثناء انتقالها بين أطراف المحادثة. وبصورة مبسطة، لا يُفترض أن يستطيع طرف يتنصت على الاتصال الشبكي قراءة محتوى الرسائل المشفرة بمجرد اعتراض حركة البيانات.
لكن التشفير يحمي قناة الاتصال، ولا يضمن بالضرورة سلامة جميع العناصر المحيطة بها.
فعندما يتمكن مهاجم من الوصول إلى جهاز المستخدم بعد فك تشفير الرسائل عليه، تصبح هناك إمكانية للاطلاع على المعلومات دون الحاجة إلى مهاجمة خوارزمية التشفير نفسها.
كما أن السيطرة على حساب المستخدم أو إضافة جهاز مرتبط غير مصرح به قد تسمح للمهاجم بالوصول إلى محادثات ومعلومات تقع ضمن الصلاحيات المتاحة لتلك الجلسة.
وعليه، فإن الاختراق لا يعني دائماً وجود ثغرة في التشفير. ففي كثير من الحالات يكون الخلل في إدارة الهوية أو حماية الجهاز أو سلوك المستخدم.
ثانياً: سرقة رمز التحقق والاستيلاء على الحساب
تُعد سرقة رمز تسجيل واتساب من أكثر الأساليب شيوعاً في عمليات الاستيلاء على الحسابات.
يرتبط حساب واتساب برقم هاتف، وقد تتطلب عملية تسجيله على جهاز جديد إدخال رمز تحقق مؤقت يُرسل إلى المستخدم عبر وسيلة معتمدة، مثل الرسائل النصية أو المكالمات أو وسائل التحقق الأخرى المتاحة للحساب.
كيف تحدث العملية؟
قد يبدأ الهجوم برسالة احتيالية أو اتصال ينتحل فيه المهاجم صفة الدعم الفني أو أحد معارف الضحية. ويطلب من المستخدم مشاركة رمز التحقق بحجة تأكيد الهوية أو حل مشكلة تقنية.
في بعض الحالات يرسل المهاجم طلب تسجيل الحساب من جهازه، ثم يحاول إقناع الضحية بإرسال رمز التسجيل الذي وصل إليها.
إذا حصل المهاجم على الرمز وأكمل المتطلبات الأمنية للحساب، فقد يتمكن من تسجيل رقم الهاتف على جهاز آخر، مما يؤدي إلى فقدان المستخدم الوصول إلى حسابه.
وقد تزداد خطورة السيناريو إذا تمكن المهاجم أيضاً من تجاوز وسائل التحقق الإضافية أو استغلال ضعف إعداداتها.
المؤشرات المحتملة
- وصول رمز تسجيل واتساب دون أن يطلب المستخدم تسجيل الدخول.
- ظهور رسالة تفيد بتسجيل رقم الهاتف على جهاز جديد.
- تسجيل خروج المستخدم من حسابه بصورة غير متوقعة.
- تلقي الأصدقاء رسائل غير معتادة تطلب تحويل أموال أو مشاركة معلومات.
القاعدة الأمنية الأساسية: لا يجوز مشاركة رمز تسجيل واتساب مع أي شخص، حتى لو ادعى أنه من فريق الدعم الفني.
ثالثاً: اختراق واتساب عبر الأجهزة المرتبطة وWhatsApp Web
من أخطر سيناريوهات الوصول غير المصرح به استغلال خاصية الأجهزة المرتبطة (Linked Devices).
تتيح هذه الخاصية استخدام حساب واتساب على أجهزة إضافية، مثل الحواسيب والأجهزة المحمولة، بعد إتمام إجراءات الربط والمصادقة.
لكن المهاجم قد يستغل الهندسة الاجتماعية لدفع المستخدم إلى الموافقة على ربط جهاز لا يملكه.
كيف يستغل المهاجم هذه الخاصية؟
قد يتلقى المستخدم رابطاً يدّعي أنه يتعلق بالتحقق من الحساب أو المشاركة في مسابقة أو الحصول على خدمة معينة.
بعد فتح الرابط، يُطلب منه مسح رمز QR أو إدخال رمز ربط داخل واتساب. وقد يظن المستخدم أنه يكمل إجراءً مشروعاً، بينما يكون في الواقع بصدد الموافقة على ربط حسابه بجهاز يتحكم فيه المهاجم.
وعند نجاح الربط، يستطيع الجهاز غير المصرح به استخدام وظائف واتساب المسموح بها للأجهزة المرتبطة، وقد يتمكن من قراءة محادثات متاحة له أو إرسال رسائل باسم المستخدم.
وهنا تكمن خطورة هذا الأسلوب: قد يبقى حساب واتساب يعمل بصورة طبيعية على الهاتف الأساسي، بينما توجد جلسة أخرى غير مصرح بها.
وفي مارس 2026، أعلنت Meta عن تحذيرات إضافية لطلبات ربط الأجهزة المشبوهة بهدف تقليل هذا النوع من الاحتيال.
كيف تكتشفه؟
افتح واتساب ثم انتقل إلى الإعدادات ← الأجهزة المرتبطة (Linked Devices).
راجع جميع الأجهزة والجلسات الظاهرة، وسجّل خروج أي جهاز لا تعرفه.
يجب الانتباه إلى أن ظهور جهاز غير معروف دليل يستحق التحقيق، لكنه لا يحدد وحده هوية الشخص الذي ربطه أو كيفية حصوله على الصلاحية.
رابعاً: تبديل شريحة الاتصال SIM Swapping
يركز هذا النوع من الهجمات على رقم الهاتف نفسه، وليس على تطبيق واتساب بصورة مباشرة.
في هجوم تبديل شريحة الاتصال (SIM Swapping)، يحاول المهاجم السيطرة على خدمة رقم الضحية لدى شركة الاتصالات، من خلال الاحتيال أو انتحال الهوية أو استغلال ضعف إجراءات إصدار شريحة بديلة.
إذا أصبحت خدمة الرقم تحت سيطرة المهاجم، فقد يتمكن من استقبال رسائل أو مكالمات التحقق المرتبطة بإعادة تسجيل الحساب.
ولا يعني ذلك أن نقل الشريحة يؤدي تلقائياً إلى فتح واتساب؛ فهناك إجراءات تسجيل وحماية إضافية قد تمنع الاستيلاء على الحساب.
علامات محتملة
قد يفقد الهاتف الاتصال بالشبكة بصورة مفاجئة، أو يتلقى المستخدم إشعاراً بتغيير الشريحة، أو يتوقف عن استقبال المكالمات والرسائل.
هذه الأعراض ليست دليلاً قاطعاً على هجوم SIM Swapping، لكنها تستدعي التواصل الفوري مع شركة الاتصالات إذا لم يكن هناك تفسير مشروع.
الحماية
يُنصح بتفعيل وسائل حماية الحساب الإضافية، ووضع إجراءات تحقق قوية لدى شركة الاتصالات إن كانت متاحة، وعدم الاعتماد على الرسائل النصية وحدها لحماية الحسابات الحساسة.
خامساً: التطبيقات الخبيثة والتجسس على واتساب
من الأخطاء الشائعة الاعتقاد بأن تطبيق واتساب وحده هو الهدف المباشر لجميع عمليات التجسس.
في الواقع، قد يكون الهدف الحقيقي هو نظام تشغيل الهاتف.
على سبيل المثال، قد يقوم المستخدم بتثبيت تطبيق أندرويد من مصدر غير موثوق، مثل تطبيق مشاهدة مباريات أو نسخة معدلة من أحد التطبيقات المشهورة.
قد يطلب التطبيق صلاحيات لا تتناسب مع وظيفته، مثل إمكانية الوصول إلى الإشعارات أو خدمات إمكانية الوصول (Accessibility Services) أو تسجيل الشاشة.
وبحسب الصلاحيات والإصدار ونظام الحماية، قد يستطيع التطبيق الخبيث استغلال بعض هذه الإمكانات لمراقبة عناصر من واجهة الهاتف، أو قراءة محتوى إشعارات، أو التقاط معلومات تظهر على الشاشة.
وهذه نقطة محورية: إذا استطاع المهاجم قراءة محتوى الرسالة بعد فك تشفيرها وعرضها على الشاشة، فلن يحتاج إلى كسر تشفير واتساب أثناء النقل.
ومع ذلك، فإن امتلاك تطبيق عادي لبعض الصلاحيات لا يعني تلقائياً قدرته على قراءة جميع محادثات واتساب أو استخراج مفاتيحه؛ فأنظمة التشغيل الحديثة تفرض عزلاً بين التطبيقات، وتختلف إمكانات الهجوم وفق النظام وإصداره والصلاحيات المتاحة.
كيف تقلل المخاطر؟
- لا تثبّت تطبيقات معدلة أو مجهولة المصدر.
- راجع صلاحيات التطبيقات، وخاصة إمكانية الوصول والإشعارات وتسجيل الشاشة.
- احرص على تحديث نظام التشغيل.
- احذف التطبيقات غير الموثوقة بعد تقييمها.
- استخدم وسائل الحماية المدمجة في الهاتف.
سادساً: ثغرات Zero-Click والهجمات المتقدمة
تختلف الهجمات المتقدمة عن الهندسة الاجتماعية التقليدية؛ فقد تستغل ثغرة برمجية في طريقة معالجة التطبيق أو نظام التشغيل لبيانات معينة.
في بعض السيناريوهات، يمكن أن تؤدي ثغرة من نوع Zero-Click إلى تنفيذ نشاط ضار دون حاجة المستخدم إلى فتح رابط أو تنزيل ملف بصورة مقصودة.
غالباً ما تتطلب هذه الهجمات قدرات تقنية متقدمة، وقد ترتبط بسلاسل استغلال تجمع أكثر من ثغرة أو آلية لتجاوز الحماية.
ولا ينبغي الخلط بينها وبين الرسائل الاحتيالية العادية أو الاعتقاد بأن كل مكالمة مجهولة على واتساب تؤدي إلى اختراق الهاتف.
لماذا تُعد خطيرة؟
لأن المستخدم قد لا يرى إشعاراً واضحاً يدل على محاولة الاستغلال، وقد تكون الأدلة محدودة وتحتاج إلى تحليل جنائي متخصص.
وتزداد أهمية هذه الهجمات بالنسبة إلى الأشخاص المعرضين للاستهداف المرتفع، مثل المسؤولين التنفيذيين والصحفيين والمدافعين عن حقوق الإنسان والعاملين في القطاعات الحساسة.
وسائل الحد من المخاطر
التحديثات الأمنية المستمرة، وتقليل سطح الهجوم، واستخدام الأجهزة المدعومة أمنياً، وتفعيل ميزات الحماية المتقدمة عندما تكون متاحة، كلها إجراءات تقلل المخاطر، وإن كانت لا توفر ضماناً مطلقاً ضد جميع الثغرات غير المعروفة.
سابعاً: الروابط الخبيثة والتصيد الإلكتروني
قد يتلقى المستخدم رابطاً يبدو كأنه صادر عن واتساب أو جهة رسمية، بينما يقوده إلى موقع احتيالي.
ومن السيناريوهات الشائعة صفحات تدّعي ضرورة تحديث الحساب أو حل مشكلة في التحقق أو تأكيد ملكية رقم الهاتف.
يهدف المهاجم عادة إلى الحصول على معلومات حساسة، أو دفع المستخدم إلى تنفيذ إجراء يتيح الوصول إلى حسابه، أو تنزيل تطبيق ضار.
وفي بعض الحالات لا يحتاج المهاجم إلى تقليد واتساب نفسه؛ فقد ينتحل هوية صديق أو شركة أو متجر، ويستغل ثقة الضحية لبدء سلسلة من عمليات الاحتيال.
مؤشرات الخطر
قد تظهر في صورة طلب مستعجل لمشاركة رمز تحقق، أو رابط غير مألوف، أو مطالبة بتنزيل تطبيق خارج المتجر الرسمي، أو رسالة تتضمن تهديداً بإيقاف الحساب.
ولا ينبغي اعتبار وجود HTTPS وحده دليلاً على شرعية الموقع، لأن المواقع الاحتيالية يمكنها أيضاً استخدام شهادات تشفير صحيحة.
ثامناً: النسخ الاحتياطية والبيانات المخزنة
من المهم التمييز بين تشفير محادثات واتساب أثناء انتقالها وبين حماية نسخ البيانات المخزنة.
فقد توجد نسخ احتياطية أو بيانات محلية على الهاتف أو ضمن خدمات التخزين السحابي، وتختلف درجة حمايتها بحسب الإعدادات المستخدمة.
وفي حالة حصول المهاجم على حساب التخزين السحابي أو الجهاز نفسه، فقد تنشأ مخاطر إضافية على البيانات التي يستطيع الوصول إليها.
ويُنصح بتفعيل النسخ الاحتياطي المشفر تماماً بين الطرفين عندما يكون متاحاً ومناسباً، مع حماية حساب التخزين السحابي بمصادقة قوية، والحفاظ على مفاتيح الاسترداد في مكان آمن.
تاسعاً: هل يمكن اختراق واتساب بمجرد معرفة رقم الهاتف؟
من أكثر الادعاءات انتشاراً على الإنترنت وجود أدوات تستطيع اختراق أي حساب واتساب بمجرد إدخال رقم الهاتف.
هذا الادعاء غير صحيح بوصفه قدرة عامة ومضمونة.
معرفة رقم الهاتف قد تساعد المهاجم في بدء محاولة هندسة اجتماعية، أو جمع معلومات عامة، أو إرسال طلبات تسجيل، لكنها لا تمنحه تلقائياً صلاحية قراءة محادثات واتساب.
وللوصول غير المصرح به يحتاج المهاجم عادة إلى عامل إضافي، مثل الاستيلاء على وسيلة تحقق، أو إقناع المستخدم بربط جهاز، أو اختراق نظام الهاتف، أو استغلال ثغرة حقيقية.
أما المواقع التي تعد بقراءة محادثات أي شخص مقابل إدخال رقم هاتف، فكثير منها يرتبط بالاحتيال أو سرقة البيانات أو توزيع برمجيات ضارة.
عاشراً: كيف تعرف أن حساب واتساب قد تعرض للاختراق؟
لا توجد علامة واحدة تكفي لإثبات جميع أنواع الاختراق، لكن اجتماع عدد من المؤشرات يرفع مستوى الاشتباه.
من أهمها ظهور أجهزة مرتبطة غير معروفة، أو تسجيل خروج مفاجئ، أو تلقي رموز تحقق غير مطلوبة، أو إرسال رسائل لم يكتبها المستخدم، أو ظهور تغييرات غير مفسرة في إعدادات الحساب.
أما استنزاف البطارية وارتفاع حرارة الهاتف أو زيادة استهلاك الإنترنت فقد تكون أعراضاً عامة لها أسباب كثيرة، ولا تثبت بمفردها وجود برنامج تجسس.
ولذلك يجب التمييز بين المؤشرات الأمنية والأدلة الجنائية الرقمية؛ فالأولى تساعد على الاشتباه، بينما الثانية تتطلب جمعاً وتحليلاً منضبطاً للمعلومات للوصول إلى استنتاج موثوق.
الحادي عشر: ماذا تفعل إذا اكتشفت اختراق حسابك؟
إذا ظهرت مؤشرات قوية على الاستيلاء على حساب واتساب، يجب التصرف بسرعة وبترتيب صحيح.
- استعادة الحساب: استخدم آلية إعادة تسجيل الرقم داخل التطبيق الرسمي واتبع تعليمات التحقق. ووفق إرشادات واتساب، فإن إعادة التسجيل الناجحة تساعد على إنهاء الجلسات غير المصرح بها.
- فحص الأجهزة المرتبطة: بعد استعادة الوصول، راجع جميع الأجهزة المرتبطة وأزل أي جهاز غير معروف.
- تأمين وسائل الاسترداد: فعّل التحقق بخطوتين أو كلمة المرور الإضافية المتاحة لحسابك، وأمّن البريد الإلكتروني وشريحة الاتصال.
- مراجعة سلامة الهاتف: إذا كان هناك اشتباه ببرمجية تجسس أو تطبيق خبيث، فافحص الجهاز والتطبيقات والصلاحيات. وفي الحالات الحساسة، يُفضّل الحفاظ على الأدلة قبل تنفيذ إجراءات قد تمحوها.
- تحذير جهات الاتصال: أخبر الأشخاص الذين قد يكون المهاجم تواصل معهم باسمك، خصوصاً إذا أُرسلت طلبات مالية أو رسائل احتيالية.
- توثيق الحادث: احتفظ بأوقات الأحداث والتنبيهات والرسائل ذات العلاقة، وأبلغ الجهات المختصة عند وجود احتيال مالي أو ابتزاز أو استهداف منظم.
إذا كان هناك اشتباه باختراق متقدم للجهاز، فقد لا تكفي إعادة تسجيل واتساب وحدها لمعالجة المشكلة؛ لأن مصدر التهديد قد يكون خارج التطبيق.
الثاني عشر: كيف تحمي واتساب بصورة فعالة؟
لا تعتمد الحماية الفعالة على إجراء واحد، بل على مجموعة من الضوابط المتكاملة:
- تفعيل وسائل التحقق الإضافية ومفتاح المرور عندما يكون متاحاً.
- عدم مشاركة رموز التسجيل أو رموز ربط الأجهزة.
- مراجعة الأجهزة المرتبطة دورياً.
- تحديث واتساب ونظام التشغيل باستمرار.
- تثبيت التطبيقات من مصادر موثوقة.
- تقييد الصلاحيات الحساسة للتطبيقات.
- حماية الهاتف بقفل شاشة قوي.
- تأمين البريد الإلكتروني وحسابات النسخ الاحتياطي.
- تجنب الروابط الاحتيالية والرسائل التي تطلب إجراءات أمنية عاجلة.
- اتخاذ احتياطات إضافية إذا كان المستخدم ضمن الفئات مرتفعة المخاطر.
الخلاصة: اختراق واتساب ليس بالضرورة اختراقاً للتشفير
تُظهر أساليب الهجوم الواقعية أن حماية تطبيقات المراسلة لا تتوقف عند قوة خوارزميات التشفير، بل تشمل سلامة الجهاز وإدارة الهوية وحماية وسائل التحقق والسيطرة على الجلسات والأجهزة المرتبطة.
فالمهاجم الذي يفشل في اعتراض الرسائل المشفرة قد يحاول الوصول إليها من الجهاز نفسه، أو خداع المستخدم لتسجيل حسابه على جهاز آخر، أو استغلال نقاط الضعف في عملية استعادة الحساب.
وهنا تبرز حقيقة أساسية في الأمن السيبراني: أمن المعلومات منظومة متكاملة، وأقوى تقنيات التشفير لا تستطيع وحدها تعويض ضعف حماية المستخدم أو الجهاز أو الهوية الرقمية.
ولذلك، فإن الوعي بأساليب الهجوم، وتطبيق ضوابط الحماية متعددة الطبقات، والاستجابة المبكرة للمؤشرات المشبوهة، تمثل عناصر أساسية للحفاظ على خصوصية الاتصالات وحماية الحسابات الشخصية والمؤسسية.
المراجع التقنية
- WhatsApp Help Center — How to recover a compromised account.
- WhatsApp Help Center — How to check devices linked to your account.
- WhatsApp Help Center — About registration and two-step verification.
- Meta — New WhatsApp Tools and Tips to Beat Messaging Scams، أغسطس 2025.
- Meta — New Anti-Scam Tools and Device Linking Warnings، مارس 2026.
المهندس صهيب الجراح
Principal Cyber Security Engineer
https://suhibjarrah.com