بقلم: صهيب الجراح | Principal Cyber Security Engineer
مع التطور المتسارع في تقنيات الاتصالات والشبكات، أصبحت البيانات تنتقل بصورة مستمرة بين أجهزة المستخدمين والخوادم والتطبيقات عبر شبكات محلية وعالمية، وهو ما جعل تأمين قنوات الاتصال أحد الركائز الأساسية للأمن السيبراني. ومن التقنيات التي تحظى بأهمية خاصة في تحليل الشبكات تقنية Sniffing، والتي تسمح بالتقاط حزم البيانات المتبادلة وتحليلها لفهم طبيعة الاتصالات وتحديد المشكلات الأمنية المحتملة.
وعلى الرغم من الاستخدامات المشروعة لهذه التقنية في إدارة الشبكات والتحقيقات الأمنية، فإنها قد تتحول إلى وسيلة خطيرة عندما يستخدمها مهاجم لاعتراض الاتصالات أو جمع معلومات حساسة عن الأنظمة والمستخدمين.
ما هي عملية Sniffing؟
تعرف عملية Sniffing بأنها تقنية تستخدم لالتقاط حزم البيانات (Network Packets) التي تنتقل عبر الشبكة، ثم تحليل محتوياتها باستخدام أدوات متخصصة تسمى Packet Sniffers.
تتكون الاتصالات الرقمية من حزم تحتوي على معلومات متعلقة بمصدر الاتصال ووجهته والبروتوكول المستخدم والبيانات المنقولة. وعندما تصل هذه الحزم إلى نقطة مراقبة مناسبة، يمكن للأدوات الأمنية تحليلها واستخراج معلومات تساعد على فهم سلوك الشبكة.
لكن القدرة على التقاط الحزم لا تعني بالضرورة القدرة على قراءة محتوياتها، خصوصًا عندما تكون الاتصالات محمية ببروتوكولات تشفير حديثة مثل TLS.
كيف تتم عملية Sniffing تقنيًا؟
تعتمد هذه العملية على مجموعة من المراحل التقنية التي تبدأ من مستوى واجهة الشبكة وتنتهي بتحليل البيانات المستخرجة من حركة الاتصالات.
المرحلة الأولى: الوصول إلى حركة مرور الشبكة
في البداية، يجب أن تتوفر نقطة يمكن من خلالها التقاط الحزم. وقد تكون هذه النقطة واجهة الشبكة الخاصة بالجهاز، أو منفذ مراقبة مخصصًا على أحد محولات الشبكة (SPAN Port)، أو جهازًا أمنيًا مخصصًا لمراقبة الاتصالات.
في الشبكات الحديثة التي تعتمد على محولات Ethernet، لا يستطيع جهاز متصل بمنفذ عادي مشاهدة جميع الاتصالات بين الأجهزة الأخرى تلقائيًا، لأن المحول يوجه معظم الإطارات إلى المنافذ المناسبة وفقًا لجداول عناوين MAC.
المرحلة الثانية: التقاط حزم البيانات
بعد تحديد نقطة الالتقاط، تستخدم أدوات تحليل الشبكات آليات وتقنيات مثل libpcap أو Npcap للحصول على نسخ من حزم البيانات.
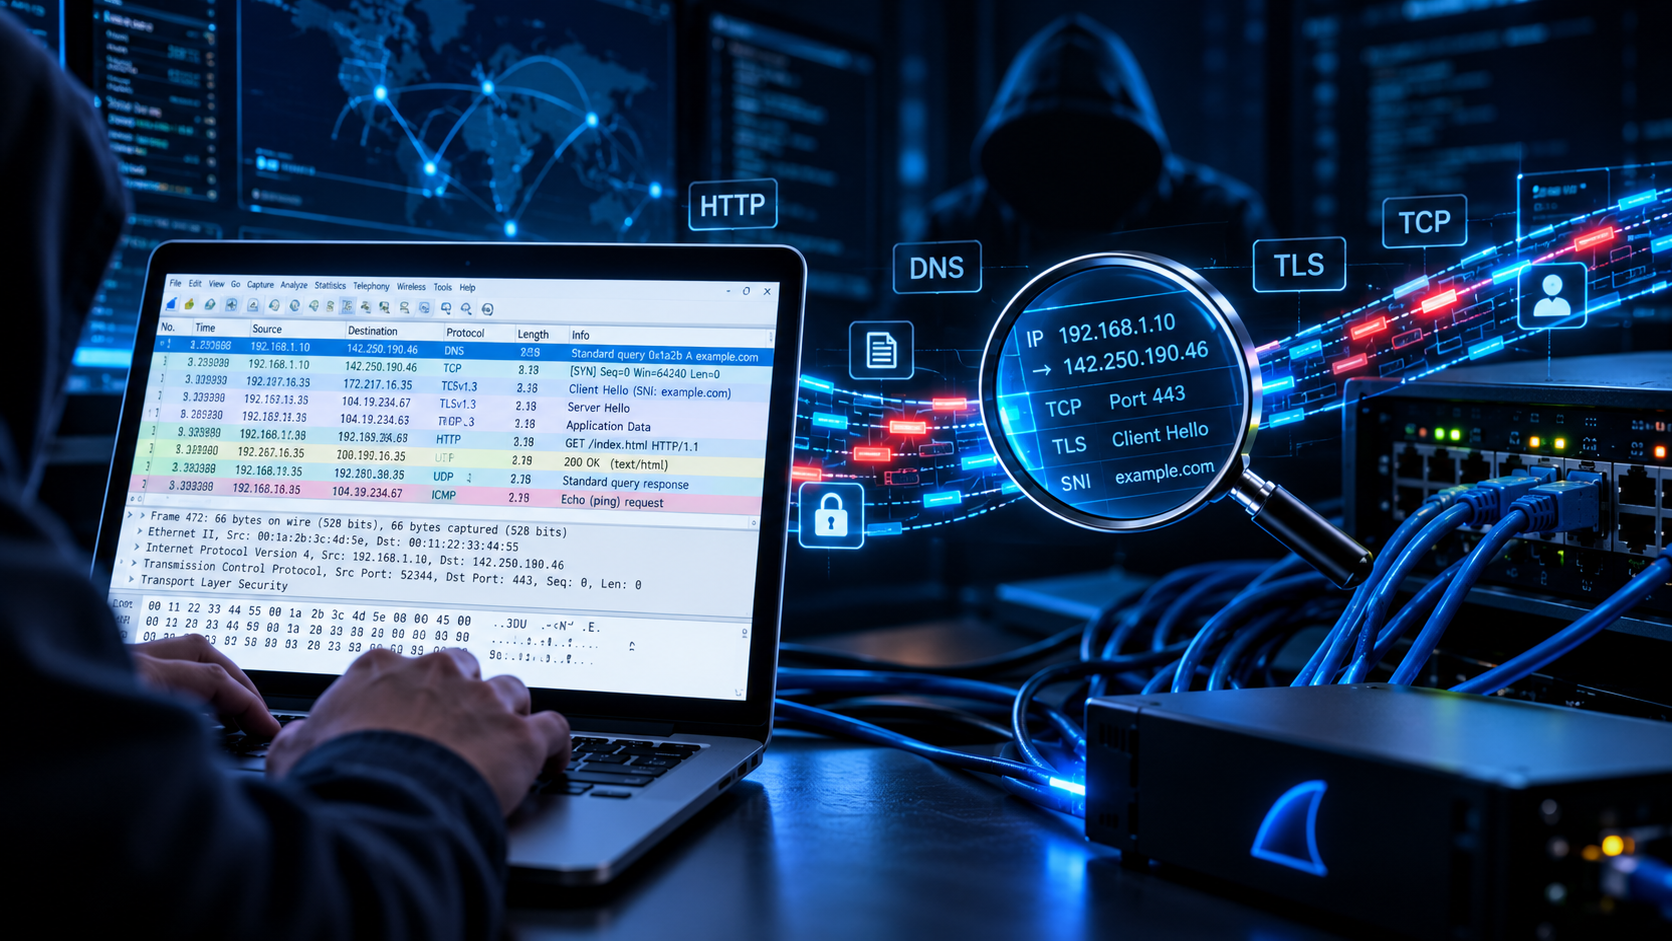
تحتوي هذه الحزم على معلومات متعددة، من أهمها عنوان IP المصدر والوجهة، وأرقام منافذ الاتصال، والبروتوكولات المستخدمة، وحجم البيانات، والتوقيت المرتبط بعملية الإرسال والاستقبال.
وتتيح هذه المعلومات تكوين صورة تفصيلية عن الاتصالات الجارية بين الأنظمة.
المرحلة الثالثة: تحليل بروتوكولات الاتصال
تبدأ أدوات التحليل بعد ذلك بتفسير البروتوكولات الموجودة داخل الحزم، مثل Ethernet وIPv4 وIPv6 وTCP وUDP وDNS وHTTP.
ومن خلال تحليل البروتوكولات يمكن تحديد طبيعة الخدمة المستخدمة، ومعرفة اتجاه حركة المرور، وفهم مراحل إنشاء الاتصال وإنهائه، ودراسة الأخطاء أو عمليات إعادة الإرسال التي قد تؤثر على أداء التطبيقات.
المرحلة الرابعة: تحليل محتوى البيانات
تُعد هذه المرحلة من أكثر مراحل Sniffing حساسية من الناحية الأمنية.
عندما تنتقل البيانات عبر بروتوكولات غير مشفرة، فقد يتمكن من يمتلك وصولًا إلى حركة المرور من قراءة المعلومات الموجودة داخل الحمولة (Payload)، بما في ذلك معلومات حساسة إذا كانت التطبيقات ترسلها دون حماية.
أما عند استخدام HTTPS أو SSH بصورة صحيحة، فإن البيانات التطبيقية تكون مشفرة، ولا يستطيع محلل الشبكة الاطلاع على محتواها بمجرد التقاط الحزم.
المرحلة الخامسة: استخراج المؤشرات الأمنية
بعد تحليل البيانات، يمكن استخراج مؤشرات ترتبط بأمن الشبكة، مثل الاتصالات غير المعتادة، أو استخدام بروتوكولات قديمة وغير آمنة، أو ظهور محاولات اتصال متكررة، أو تبادل البيانات مع وجهات مشبوهة.
وتساعد هذه المؤشرات فرق الأمن السيبراني على التحقيق في الحوادث وتحسين قواعد المراقبة والاستجابة للتهديدات.
أنواع Sniffing والفرق بينها
تنقسم أساليب التقاط حركة الشبكات إلى نوعين رئيسيين، هما Passive Sniffing وActive Sniffing.
أولًا: Passive Sniffing
تعتمد هذه الطريقة على الاستماع إلى حركة البيانات المتاحة لنقطة المراقبة دون التدخل في مسار الاتصالات أو تعديل الحزم.
وتستخدم بصورة مشروعة في تحليل أداء الشبكات، ومراقبة البروتوكولات، وتشخيص مشكلات الاتصال، والتحقيق في الحوادث الأمنية.
ثانيًا: Active Sniffing
يرتبط هذا النوع باستخدام تقنيات تؤثر على تدفق حركة البيانات بهدف جعلها تمر عبر نقطة يمكن مراقبتها.
وقد ترتبط بعض السيناريوهات بهجمات مثل ARP Spoofing أو Man-in-the-Middle، حيث يحاول المهاجم التأثير على مسار الاتصال داخل الشبكة.
ومن المهم التأكيد أن هذه الهجمات ليست جزءًا ضروريًا من عملية Sniffing، وإنما وسائل منفصلة قد تستخدم لتمكين اعتراض الاتصالات.
هل يمكن اعتراض كلمات المرور وبيانات تسجيل الدخول؟
تعتمد الإجابة على نوع البروتوكول المستخدم وطريقة تأمين التطبيق.
في البروتوكولات التقليدية غير المشفرة، مثل Telnet وFTP وHTTP، قد تظهر بيانات حساسة في حركة الشبكة إذا أرسلت دون تشفير.
على سبيل المثال، عندما يستخدم تطبيق بروتوكول HTTP لإرسال بيانات تسجيل الدخول دون طبقة تشفير، فقد تكون البيانات قابلة للقراءة عند التقاط الحزم المناسبة.
أما المواقع التي تستخدم HTTPS بصورة صحيحة، فإن بيانات تسجيل الدخول والمحتوى المتبادل تكون محمية بواسطة TLS، ولا يكفي امتلاك نسخة من حركة المرور لفك تشفيرها.
وهذا يوضح أهمية تشفير الاتصالات والتحقق من الشهادات الرقمية، وعدم الاعتماد فقط على حماية الشبكة المحلية.
ما الأدوات المستخدمة في تحليل حركة الشبكات؟
توجد مجموعة من الأدوات المتخصصة في التقاط وتحليل البيانات، ومن أشهرها:
- Wireshark: من أبرز الأدوات الرسومية المستخدمة في تحليل الحزم وفهم البروتوكولات وتشخيص الأعطال الأمنية والشبكية.
- tcpdump: أداة تعتمد على سطر الأوامر، وتستخدم على نطاق واسع في أنظمة Linux وUnix لالتقاط حركة البيانات وتحليلها.
- TShark: النسخة المعتمدة على سطر الأوامر من Wireshark، وتناسب عمليات التحليل التي لا تحتاج إلى واجهة رسومية.
- Zeek: منصة لمراقبة الشبكات وتحليل سلوك الاتصالات وإنشاء سجلات أمنية تساعد على اكتشاف الأنشطة غير الطبيعية.
ولا يقتصر استخدام هذه الأدوات على عمليات الاختبار الأمني، بل تمتد تطبيقاتها إلى مراكز العمليات الأمنية (SOC)، وإدارة البنية التحتية، والتحقيقات الرقمية.
ما العلاقة بين Sniffing وهجمات Man-in-the-Middle؟
يوجد ارتباط تقني بين المفهومين، لكنهما يختلفان من حيث الهدف وآلية العمل.
ففي عملية Sniffing يكون الهدف الأساسي التقاط البيانات وتحليلها، بينما تسعى هجمات Man-in-the-Middle إلى التمركز بين طرفي الاتصال لاعتراض حركة البيانات، وقد تسمح بتعديل بعض الرسائل في ظروف معينة.
وقد يستخدم المهاجم أسلوب Sniffing لمراقبة حركة المرور التي أصبحت متاحة له نتيجة هجوم MITM ناجح.
ومع ذلك، لا يعني اعتراض حركة المرور المشفرة القدرة على قراءة محتواها أو التلاعب به دون اكتشاف؛ إذ تعتمد الحماية على سلامة تطبيق التشفير والتحقق الصحيح من الشهادات ومفاتيح الاتصال.
كيف نحمي الشبكات من مخاطر Sniffing؟
تتطلب حماية الشبكات من اعتراض البيانات استراتيجية أمنية متعددة الطبقات، ولا يكفي الاعتماد على إجراء أمني واحد.
تبدأ هذه الاستراتيجية باستخدام بروتوكولات اتصال مشفرة، مثل HTTPS وSSH، ومنع الاعتماد على الخدمات القديمة التي تنقل المعلومات بنص واضح.
كما يجب تطبيق تقسيم الشبكات (Network Segmentation) للتحكم في حركة البيانات بين الأنظمة، وتفعيل ضوابط حماية محولات الشبكة مثل DHCP Snooping وDynamic ARP Inspection عندما تدعمها البنية التحتية.
ويساهم تطبيق ضوابط الوصول إلى الشبكة (NAC)، ومراقبة تغييرات إعدادات الأجهزة، وتحليل سجلات الشبكة، في تقليل فرص الاعتراض غير المصرح به.
ومن الجانب الأمني، يمكن دمج معلومات مراقبة الشبكة مع أنظمة SIEM وNDR لمساعدة فرق الأمن السيبراني على اكتشاف السلوك المشبوه، وربط الأحداث، والتحقيق في احتمالات الاختراق.
ويجب الانتباه إلى أن بعض عمليات الالتقاط السلبي قد لا تنتج مؤشرات يمكن اكتشافها مباشرة؛ ولذلك تبقى حماية البيانات بالتشفير وإدارة الصلاحيات جزءًا أساسيًا من الدفاع.
أهمية Sniffing في الأمن السيبراني
لا ينبغي النظر إلى Sniffing باعتبارها تقنية هجومية فقط، فهي من الأدوات الأساسية التي يعتمد عليها المتخصصون في الأمن السيبراني لإجراء التحليل الشبكي والتحقيق في الحوادث.
وتبرز أهميتها في دراسة سلوك التطبيقات، واكتشاف البروتوكولات غير الآمنة، وتحليل مشكلات الاتصال، وتقييم فعالية ضوابط حماية الشبكات، والتحقق من الأنشطة التي قد تشير إلى محاولة اختراق.
وتزداد أهمية هذه التقنية داخل المؤسسات التي تدير بنى تحتية معقدة، حيث تتطلب حماية الأنظمة وجود رؤية واضحة لحركة الاتصالات ومؤشرات التهديدات المحتملة.
الخلاصة
تمثل عملية Sniffing تقنية مهمة في تحليل الشبكات، لكنها تكشف أيضًا عن أحد التحديات الأساسية في الأمن السيبراني، وهو ضرورة حماية البيانات أثناء انتقالها بين الأنظمة.
وتكمن الخطورة الحقيقية في البيئات التي تعتمد على بروتوكولات غير مشفرة، أو تفتقر إلى ضوابط الوصول والمراقبة وتقسيم الشبكات.
ولذلك فإن بناء بنية تحتية آمنة يتطلب الجمع بين التشفير، وحماية الشبكات، وإدارة الهويات والصلاحيات، والمراقبة الأمنية المستمرة، بما يضمن المحافظة على سرية البيانات وسلامة الاتصالات.
إن أمن المعلومات لا يبدأ فقط من حماية الخوادم والأجهزة، بل يبدأ أيضًا من حماية كل حزمة بيانات تنتقل بينها.
عن الكاتب
صهيب الجراح
Principal Cyber Security Engineer
متخصص في الأمن السيبراني وأمن البنية التحتية، وهندسة الحلول الأمنية، وأمن الشبكات، وإدارة المخاطر، وتقييم الثغرات الأمنية واختبارات الاختراق، وتصميم البنى الأمنية وفق منهجيات ومعايير الأمن السيبراني.