بقلم: المهندس صهيب الجراح | Principal Cyber Security Engineer
في عالم يعتمد بشكل متزايد على الاتصالات الرقمية والخدمات السحابية والتطبيقات الإلكترونية، لم تعد حماية الأجهزة والخوادم وحدها كافية لضمان أمن المعلومات، بل أصبحت حماية قنوات الاتصال بين المستخدمين والأنظمة من أهم التحديات في الأمن السيبراني.
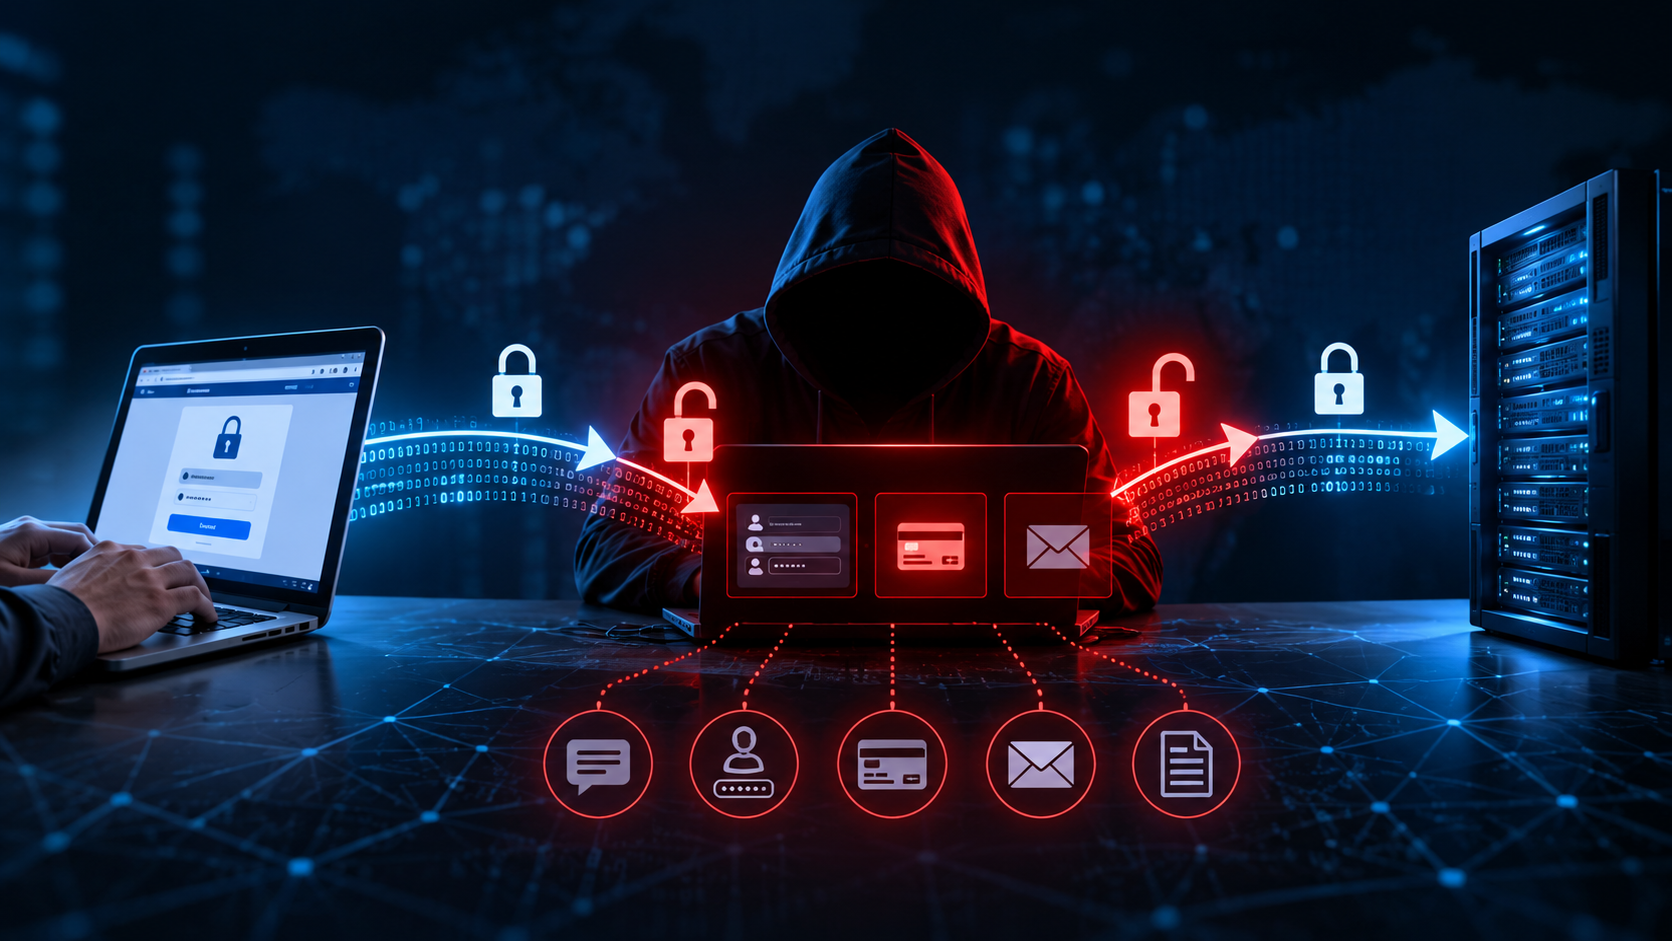
تُعد هجمات الرجل في المنتصف (Man-in-the-Middle – MITM) من أساليب الهجوم الخطيرة التي تستهدف سرية الاتصالات وسلامة البيانات، حيث يتمكن المهاجم من وضع نفسه بين طرفين يتبادلان المعلومات، بهدف اعتراض البيانات أو مراقبتها أو التلاعب بها دون علم أحد الطرفين أو كليهما.
ما هي هجمات الرجل في المنتصف؟
تحدث هجمات MITM عندما يستطيع المهاجم اعتراض الاتصال بين جهاز المستخدم والخادم أو بين نظامين يتبادلان البيانات.
في الحالة الطبيعية، تنتقل البيانات مباشرة عبر قناة اتصال بين الطرفين، بينما في سيناريو الهجوم يحاول المهاجم تحويل حركة المرور عبر جهاز أو نظام يتحكم فيه.
وقد يؤدي نجاح الهجوم إلى كشف معلومات حساسة أو تعديل محتوى الاتصالات أو إعادة توجيه المستخدم إلى خدمات مزيفة.
ومع ذلك، فإن اعتراض حركة الشبكة لا يعني بالضرورة القدرة على قراءة محتواها؛ فالتشفير الحديث والتحقق الصحيح من هوية الخادم يوفران حماية مهمة ضد هذه الهجمات.
أبرز أنواع هجمات MITM
1. انتحال بروتوكول ARP (ARP Spoofing)
يعتمد هذا الهجوم على استغلال آلية ربط عناوين IP بعناوين MAC داخل الشبكات المحلية.
يحاول المهاجم إرسال معلومات ARP مضللة تجعل أجهزة الشبكة تربط عنوان البوابة الافتراضية بعنوان جهاز المهاجم، مما قد يؤدي إلى مرور جزء من حركة الاتصال من خلاله.
ويظهر هذا النوع من الهجمات خصوصاً في الشبكات المحلية التي لا تطبق ضوابط مناسبة لمنع انتحال العناوين.
2. انتحال نظام أسماء النطاقات (DNS Spoofing)
في هذا السيناريو، يحاول المهاجم التلاعب بنتائج استعلامات DNS أو توجيه المستخدم إلى عنوان IP غير صحيح.
وقد يؤدي ذلك إلى فتح صفحة مزيفة تشبه موقعاً مصرفياً أو منصة تسجيل دخول، بهدف سرقة بيانات الاعتماد.
تساعد تقنيات مثل DNSSEC على التحقق من سلامة بيانات DNS عندما تكون مطبقة بصورة صحيحة، بينما يوفر HTTPS والتحقق من الشهادات طبقة حماية مستقلة لهوية موقع الويب.
3. نقاط الاتصال اللاسلكية المزيفة (Evil Twin)
ينشئ المهاجم نقطة اتصال Wi-Fi تحمل اسماً مشابهاً أو مطابقاً لشبكة موثوقة، بهدف إقناع المستخدمين بالاتصال بها.
وبمجرد اتصال الضحية بالشبكة المزيفة، قد يستطيع المهاجم مراقبة بعض بيانات الاتصال أو محاولة إعادة توجيه المستخدم إلى صفحات احتيالية.
وتزداد المخاطر عند استخدام الشبكات غير المشفرة أو تجاهل تحذيرات شهادات الأمان.
4. هجمات خفض مستوى الحماية (SSL Stripping)
تستهدف هذه الهجمات الحالات التي يمكن فيها إجبار المستخدم على استخدام اتصال HTTP غير مشفر بدلاً من HTTPS.
لكن تطبيق HTTPS بصورة صحيحة، إلى جانب HSTS وآليات حماية المتصفح الحديثة، يقلل فرص نجاح هذا الأسلوب بشكل كبير.
5. اختطاف الجلسات (Session Hijacking)
قد يستهدف المهاجم رموز جلسات تسجيل الدخول التي تستخدمها التطبيقات للحفاظ على حالة المصادقة.
إذا تمكن من الحصول على رمز جلسة صالح، فقد يستطيع انتحال جلسة المستخدم وفقاً لضوابط التطبيق وآليات الحماية المستخدمة.
ولا تكفي المصادقة متعددة العوامل وحدها دائماً لمنع إساءة استخدام جلسة تمت المصادقة عليها مسبقاً.
ما الفرق بين MITM وMan-in-the-Browser؟
رغم التشابه في الأهداف، توجد اختلافات تقنية مهمة بين الهجومين.
في هجمات MITM، يركز المهاجم على اعتراض الاتصال بين الأطراف، بينما في هجمات Man-in-the-Browser (MitB) يكون المتصفح نفسه معرضاً للتلاعب، غالباً نتيجة برمجية خبيثة أو إضافة ضارة.
يمكن لهجمات MitB التلاعب بالمعلومات قبل تشفيرها أو بعد فك تشفيرها داخل المتصفح، ولذلك قد تنجح في سيناريوهات لا يستطيع فيها اعتراض الشبكة وحده تجاوز حماية HTTPS.
هل يمكن تنفيذ MITM رغم وجود HTTPS؟
الإجابة تعتمد على طبيعة الهجوم.
عندما يستخدم التطبيق TLS حديثاً مع التحقق الصحيح من الشهادات، فإن المهاجم الذي يعترض حركة الشبكة لا يستطيع عادة قراءة محتوى الاتصال أو تعديله دون اكتشاف المشكلة.
لكن المخاطر قد تظهر عند وجود إعدادات TLS ضعيفة، أو تجاهل تحذيرات الشهادات، أو تثبيت شهادة جذر غير موثوقة، أو اختراق أحد طرفي الاتصال.
لذلك فإن HTTPS عنصر أساسي في الحماية، لكنه ليس بديلاً عن أمن الأجهزة والتطبيقات وإدارة الثقة الرقمية.
كيف يمكن اكتشاف هجمات الرجل في المنتصف؟
تعتمد المؤسسات الأمنية على مجموعة من المؤشرات والآليات، ومنها:
- مراقبة التغييرات غير المتوقعة في جداول ARP داخل الشبكة.
- اكتشاف عناوين MAC المتعارضة أو التغييرات المفاجئة في ارتباطات IP وMAC.
- مراقبة شهادات TLS والتحقق من صلاحيتها وسلاسل الثقة المرتبطة بها.
- تحليل استعلامات DNS لرصد عمليات إعادة التوجيه غير الطبيعية.
- استخدام أنظمة كشف التسلل IDS/IPS وتحليل حركة الشبكة.
- مراقبة نقاط الاتصال اللاسلكية غير المصرح بها.
- تحليل سجلات المصادقة والجلسات لاكتشاف السلوك غير المعتاد.
ويجب عدم اعتبار مؤشر منفرد دليلاً قاطعاً على وجود هجوم؛ إذ قد تنتج بعض هذه المؤشرات عن تغييرات تشغيلية مشروعة داخل الشبكة.
كيف نحمي الشبكات والأنظمة من MITM؟
تبدأ الحماية الفعالة من تطبيق مفهوم الدفاع متعدد الطبقات (Defense in Depth).
على مستوى الشبكات، يمكن استخدام تقنيات مثل Dynamic ARP Inspection وDHCP Snooping وتقسيم الشبكات والتحكم في الوصول، وفقاً لطبيعة البنية التحتية.
وعلى مستوى التطبيقات، ينبغي فرض HTTPS، وتفعيل HSTS عند ملاءمته، والتحقق الصارم من شهادات TLS، وحماية ملفات تعريف الارتباط باستخدام الخصائص الأمنية المناسبة مثل Secure وHttpOnly وSameSite.
أما على مستوى الهوية، فتساعد المصادقة المقاومة للتصيد، وإدارة الجلسات، والمراقبة السلوكية في تقليل احتمالات الاستيلاء على الحسابات.
كما ينبغي توعية المستخدمين بعدم تجاهل تحذيرات الشهادات، وتجنب الاتصال بالشبكات اللاسلكية المشبوهة، وعدم تثبيت شهادات أو تطبيقات غير موثوقة.
دور Zero Trust في مواجهة هذه الهجمات
يساهم نموذج الثقة الصفرية (Zero Trust) في تقليل الاعتماد على موقع الجهاز داخل الشبكة بوصفه دليلاً على موثوقيته.
ويعتمد هذا النموذج على التحقق المستمر من الهوية، وحالة الجهاز، وسياسات الوصول، وحماية الاتصالات بين الأنظمة.
وعند دمجه مع التشفير وإدارة الهوية والمراقبة الأمنية، يمكن تقليل فرص استغلال الاتصالات غير الموثوقة والحد من تأثير الاختراقات المحتملة.
الخلاصة
تمثل هجمات الرجل في المنتصف تهديداً مهماً لأمن الاتصالات الرقمية، خصوصاً عندما تقترن بضعف إعدادات الشبكات أو المصادقة أو التحقق من الشهادات.
ومع تطور بروتوكولات التشفير وآليات حماية المتصفحات، أصبح نجاح كثير من هجمات MITM التقليدية أكثر صعوبة، لكن ذلك لا يلغي الحاجة إلى مراقبة الاتصالات وتأمين الأجهزة والتطبيقات.
الأمن الحقيقي لا يعتمد فقط على تشفير البيانات أثناء انتقالها، بل على ضمان هوية الأطراف المتصلة وسلامة قنوات الاتصال ومنع التلاعب بالمعلومات في جميع مراحل معالجتها.
المهندس صهيب الجراح
Principal Cyber Security Engineer
الموقع الرسمي: https://suhibjarrah.com
LinkedIn: حساب المهندس صهيب الجراح